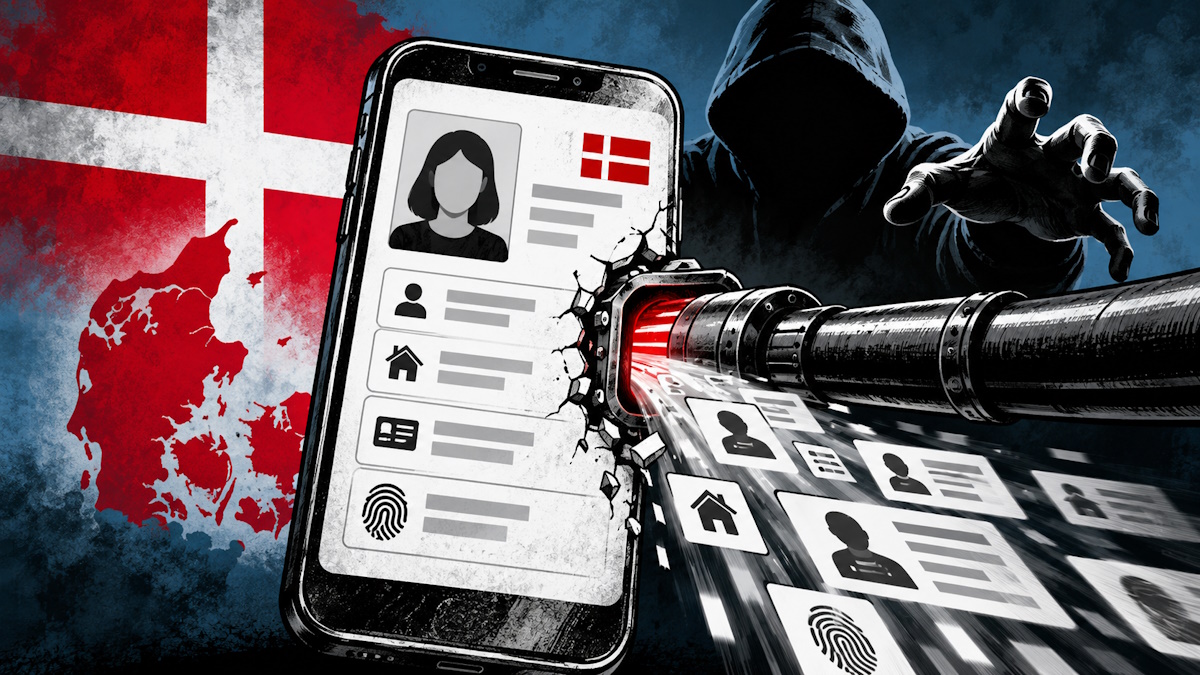
Brüssel baut die Digitale ID zum Schlüssel für Behörden, Unternehmen und immer mehr private Dienste aus. Dänemark liefert nun den passenden Warnschuss dazu: Über die API-Schnittstelle eines einzigen privaten Unternehmens konnten Unbefugte die Daten des Zentralen Personenregisters abgreifen, in dem jede in Dänemark gemeldete Person registriert ist. Informationen von 8,8 Millionen Menschen wurden erbeutet; Namen, Adressen und persönliche CPR-Nummern waren betroffen. Das zeigt: Die schöne neue Welt der digitalen Identität wird zum Sicherheitsrisiko für Millionen Menschen.
Während man seitens der Politik den Bürgern die Digitale ID als Instrument zur Vereinfachung des Lebens verkaufen will, gibt es nicht nur Bedenken hinsichtlich der totalen Regierungskontrolle über das Leben des Einzelnen. Auch in Sachen Datensicherheit stellen sich Fragen. Denn mit der zunehmenden Digitalisierung und Zentralisierung gehen auch Sicherheitsprobleme einher. Eines davon betrifft auch die API-Schnittstellen von Behördendatenbanken, die eine automatisierte Abfrage von außen erlauben. Ein solcher Fall erschüttert nun Dänemark.
🇩🇰 After the register breach, Denmark says firms should not confirm identity with a CPR number alone, the Copenhagen Post reports. MitID or a code is urged. Numbers are not being cancelled.https://t.co/ExxLsrvfl5#Denmark #Data #Nordics
— The Nordic Post (@THENORDICPOST) October 7, 2026
Eine automatisierte API-Abfrage reichte aus
So ließen unbekannte Täter über den legitimen Zugang eines privaten Unternehmens eine Software laufen, die massenhaft automatisierte Abfragen auf das Zentrale Personenregister (CPR) durchführten. Ein Zugang, der eigentlich dazu gedacht war, dem Unternehmen spezifische Daten auf Anfrage zur Verfügung zu stellen, lieferte den Kriminellen quasi Informationen über die gesamte dänische Bevölkerung frei Haus, denn jede in Dänemark gemeldete Person ist in diesem Register verzeichnet. Dänemark hat rund 6 Millionen Einwohner. Die Hacker erbeuteten 8,8 von insgesamt 11 Millionen CPR-Nummern samt dazugehöriger Personendaten, bevor die Kompromittierung auffiel und der Zugang gesperrt wurde. Die Datenbank enthält auch die Daten bereits verstorbener Bürger und von Auslandsdänen, weshalb die Zahl entsprechend hoch ist.
Diese CPR-Nummern werden von den Dänen bei Behördengängen, bei Banken und zahlreichen anderen Diensten benötigt. Und nun liegen sie in den Händen von Kriminellen, die damit allerhand Unfug anstellen können. Dänemarks Behörde für gesellschaftliche Sicherheit warnt Behörden, Unternehmen und Organisationen inzwischen davor, sich bei der Identifizierung von Personen weiterhin allein auf Name, Adresse und CPR-Nummer zu verlassen. Bei sensiblen Vorgängen oder möglichen finanziellen Folgen sollen zusätzliche Kontrollen erfolgen.
Wie schlimm wird es erst bei der Digitalen ID?
Gleichzeitig verdeutlicht dieser Fall, dass die ganze Digitalisierungsstrategie Brüssels – samt Digitaler ID – mit enormen Sicherheitsgefahren verbunden ist. Immer mehr Daten sollen miteinander verknüpft, immer mehr Dienste digital angebunden und immer mehr Identitätsprüfungen automatisiert werden. Dafür braucht es allerdings auch entsprechende API-Zugänge für Behörden und Unternehmen. Man kann sich vorstellen, wie groß das Missbrauchspotential dort ist. Schon jetzt wurden dutzende Fälle bekannt, wo sich KI-Agenten eigenmächtig Zugang zu verschiedenen Servern und Systemen verschafft haben. Was können dann versierte Hacker mit solchen Tools anstellen?
Wenn man dann noch bedenkt, wie dilettantisch man in Brüssel in Sachen App-Programmierung vorgeht – Von der Leyens Altersverifikations-App wurde binnen zwei Minuten gehackt – darf man sich die Frage stellen, ob die eigenen persönlichen Daten bei den Eurokraten überhaupt sicher sind. Vom politischen Missbrauchspotential gegen Dissidenten und Journalisten mal abgesehen. Und nun zeigt der aktuelle Fall aus Dänemark, dass es nicht einmal unfähige Programmierer braucht, damit Kriminelle gemütlich nebenbei mehrere Millionen persönliche Datensätze abgreifen. Ein API-Zugang genügt.
Je mehr staatliche und private Systeme miteinander verknüpft werden, desto größer wird auch das Schadenspotenzial eines einzigen kompromittierten Zugangs. Dänemark liefert nun die nächste Demonstration. Jede zusätzliche Verbindung, jede weitere API-Schnittstelle, schafft auch einen weiteren Angriffspunkt. Die kriminellen Netzwerke dürften sich schon darauf vorbereiten.